


탑스텝(Topstep) 독점 거래 플랫폼 사용자 개인 정보 유출
영국에 본사를 둔 자체 거래 플랫폼인 탑스텝은 최근 일부 사용자에게 이름과 사회보장번호를 포함한 개인 정보가 작년 9월 사이버 공격으로 유출되었을 가능성이 있다고 통보했습니다.
피해를 입은 탑스텝 사용자들은 2025년에 발생한 분산 서비스 거부(DDoS) 공격과 관련된 데이터 유출이라는 내용의 안내문을 받았습니다. 종합적인 내부 검토 결과, 플랫폼 측은 12월 3일 특정 파일에 포함된 개인 정보가 작년 9월 8일부터 10월 16일 사이에 무단으로 접근되었을 가능성이 있음을 발견했습니다.
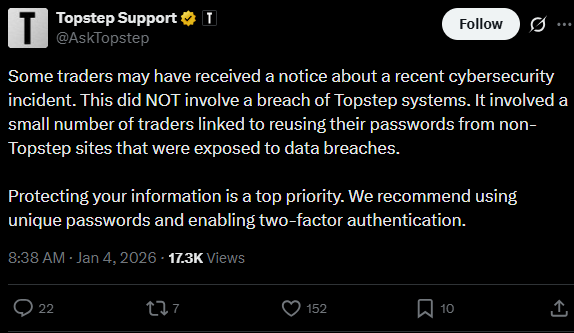
하지만 탑스텝 지원팀은 이번 데이터 유출에 대해 회사 측은 아무런 책임이 없다고 강조했습니다. 탑스텝은 소셜 미디어 플랫폼을 통해 이번 사건은 일부 거래자들이 이전에 데이터 유출 사고가 발생했던 탑스텝 웹사이트가 아닌 다른 웹사이트에서 동일한 비밀번호를 사용했기 때문에 발생했다고 밝혔습니다.
탑스텝은 피해를 입은 고객들에게 무료 신용 모니터링 서비스를 제공하고 있는 것으로 알려졌습니다.
BrokersView에서 알려드립니다
금융 브로커에 대해 더 자세히 알아보고 싶다면 BrokersView에서 브로커 이름을 검색하여 상세 정보를 확인할 수 있습니다.
저작권 © 2026 FastBull Ltd


위험 경고
FX 거래는 위험도가 높으며 모든 투자자에게 적합하지 않을 수 있습니다. 레버리지는 추가적인 위험과 손실을 초래합니다. 거래하기 전에 투자 목표, 경험 수준 및 위험 허용 범위를 신중하게 고려하십시오. 초기 투자금의 일부 또는 전부를 잃을 수도 있습니다. 감당할 수 없는 돈을 투자하지 마십시오. FX 거래와 관련된 위험에 대해 스스로 교육하십시오. 질문이 있는 경우 독립적인 재무 또는 세무 자문가에게 문의하시기 바랍니다. 모든 데이터와 정보는 "있는 그대로" 제공되며 정보 제공 목적으로만 제공되며 거래나 추천 목적으로 제공되지 않습니다. 과거 성과는 미래 결과를 예측하지 않습니다.
부인 성명
본 웹사이트에 포함된 데이터는 실시간으로 정확하지 않을 수 있습니다. 본 사이트의 데이터 및 가격은 반드시 마켓이나 거래소에서 제공하는 것은 아니며, 마켓 메이커에 의해 제공될 수 있으므로 가격이 정확하지 않을 수 있으며 실제 시장 가격과 다를 수 있습니다. 즉, 해당 가격은 단지 시장 동향을 반영하기 위한 지표 가격으로 매매 목적으로는 불리합니다. 웹사이트에 포함된 데이터 제공자는 귀하의 거래 활동이나 웹사이트에 포함된 정보에 대한 의존으로 인해 귀하에게 발생한 손실에 대해 책임을 지지 않습니다.