


独自取引プラットフォーム「Topstep」ユーザーの個人情報が漏洩
英国を拠点とする自己勘定取引プラットフォーム「トップステップ」は最近、一部のユーザーに対し、昨年9月のサイバー攻撃で氏名や社会保障番号などの個人情報が漏洩した可能性があると通知した。
影響を受けたトップステップのユーザーは、この侵害が2025年の「分散型サービス拒否」(DDoS)攻撃に関連していると示す手紙を受け取った。包括的な内部調査の結果、同プラットフォームは12月3日、昨年9月8日から10月16日の間に個人情報を含む特定のファイルが不正にアクセスされた可能性があることを発見した。
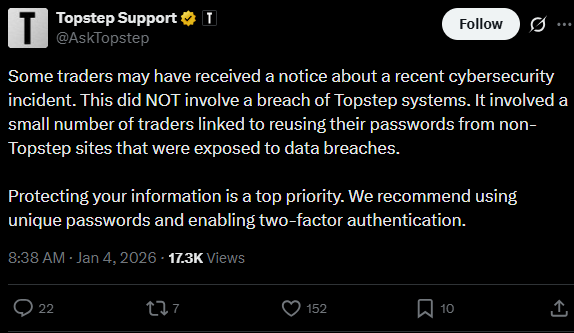
しかし、Topstepのサポートチームは、今回のデータ漏洩について同社は一切の責任を負わないことを強調した。同社はソーシャルメディアプラットフォームXを通じて、今回のインシデントは、一部のトレーダーが、過去にデータ漏洩を経験したTopstep以外のウェブサイトで重複したパスワードを使用していたことが原因であると述べた。
Topstepは影響を受けた顧客に対し、無料の信用監視サービスを提供していると報じられている。
BrokersViewはあなたに思い出させます
金融ブローカーについて詳しく知りたい場合は、 BrokersView でブローカーの名前を検索して詳細にアクセスできます。
著作権 © 2026 FastBull Ltd


リスク警告
FX取引はリスクが高く、すべての投資家に適しているわけではありません。レバレッジを利用するとさらなるリスクと損失が生じます。取引する前に、投資目的、経験レベル、リスク許容度を慎重に検討してください。初期投資の一部または全部を失う可能性があります。余裕のないお金は投資しないでください。FX取引に伴うリスクについてよく理解してください。ご質問がある場合は、独立した財務または税務アドバイザーにご相談ください。あらゆるデータと情報は「現状のまま」提供され、情報提供のみを目的としており、取引や推奨のために提供されるものではありません。過去のパフォーマンスは将来の結果を予測するものではありません。
免責事項
このウェブサイトに含まれるデータはリアルタイムかつ正確ではない可能性があります。このサイトのデータと価格は必ずしも市場や取引所から提供されているわけではなく、マーケットメーカーによって提供されている場合があるため、価格は不正確であり、実際の市場価格とは異なる場合があります。つまり、この価格は市場動向を反映するための参考価格であり、取引目的には不利です。ウェブサイトに含まれるデータの提供者は、お客様の取引活動またはウェブサイトに含まれる情報への依存の結果として被った損失に対して責任を負いません。